個人情報保護法は、個人情報を守るだけの法律から、適切な保護を前提としてデータを活用する法律へ変わりつつあります。
2026年の改正では、顔認証に使うデータや子どもの情報などを厳しく保護する一方、統計作成や一定のAI開発では、本人の同意を得ずにデータを利用できる仕組みが設けられました。
今回の改正は、単純な規制強化ではありません。
個人情報を守るための規制を強化しながら、社会的に必要なデータ利用は進めやすくする。
このバランスを取り直す改正です。
2026年改正は成立しているが、主要部分はまだ施行されていない
2026年改正個人情報保護法は、2026年7月10日に成立し、同年7月17日に公布されました。
改正内容の主要部分は、公布から2年以内の政令で定める日に施行されます。
2026年10月21日の確認時点では、主要部分の具体的な施行日は公式案内に示されていません。遅くとも2028年7月17日までには施行されますが、それより前の日が指定される可能性があります。一部の罰則改正などは、2027年1月17日に先行して施行されます。
つまり、2026年改正は検討段階ではありません。法律として成立し、施行されることは決まっています。ただし、実際の運用に必要な政令、規則、ガイドラインの整備が続いている段階です。
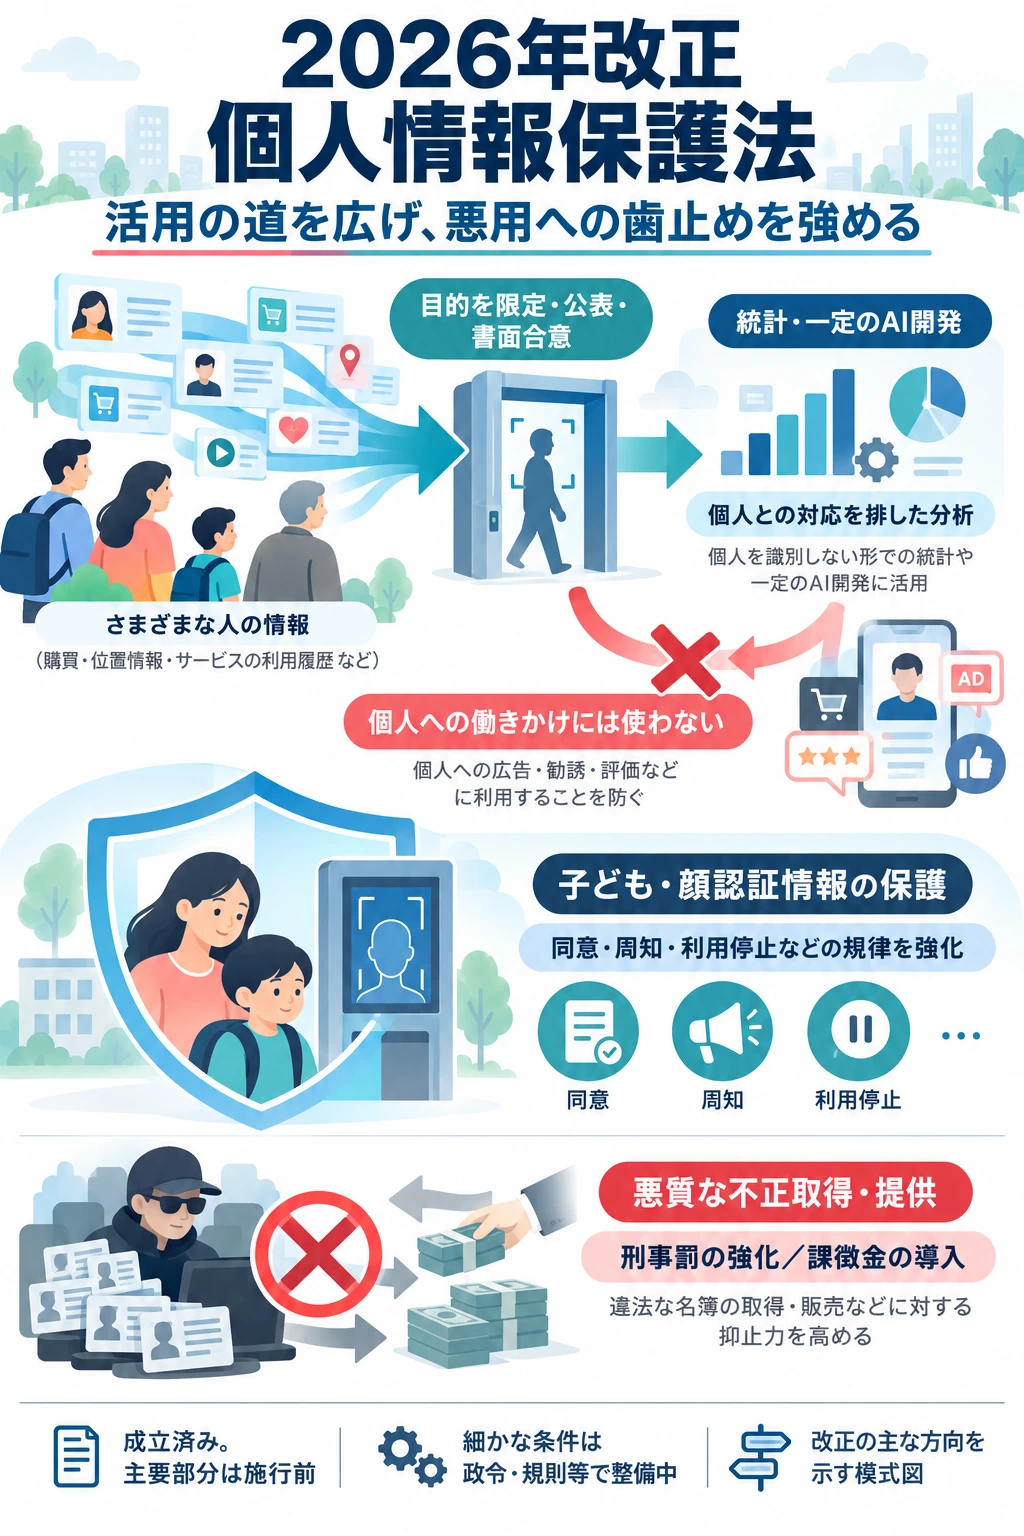
図解で見る、2026年改正の主な方向
改正の要点は、データの使い道に応じて、利用の条件と保護の仕組みを組み直すことです。全体の傾向を調べる利用を進める一方、個人への影響が大きい情報の取扱いや、悪質な取得・提供への歯止めを強めます。
AI開発や統計作成でデータを利用しやすくする
今回の改正で特に注目したいのが、統計情報等の作成を目的としたデータ利用です。
一定の条件を満たし、個人データを統計情報等の作成にのみ利用する場合は、本人の同意がなくても第三者へ提供できる仕組みが設けられます。ここでいう統計情報等の作成には、統計作成として整理できる一定のAI開発も含まれます。
複数の企業や機関が持つデータを集め、特定の個人との対応関係を排した形で全体の傾向を分析する場合などが想定されています。
ただし、「AI開発に使うのであれば、個人情報を自由に利用できる」ということではありません。
この仕組みを利用するには、統計情報等の作成にのみ利用することが担保されていなければなりません。具体的には、次のような規律が示されています。
- 利用内容などを公表する
- 提供元と提供先が書面で合意する
- 提供された情報を目的外に利用しない
- 原則として第三者へ再提供しない
- 特定の個人との対応関係を排した分析結果を作成する
- 個人ごとの評価や働きかけに利用しない
顧客ごとの広告配信、採用候補者の選別、従業員の評価、個人向けの営業リスト作成などは、単なる統計作成とは性質が異なります。
外部の生成AIに顧客情報を入力する行為も、今回の改正によって自動的に認められるわけではありません。
契約の実行に必要な情報提供を合理化する
現行法では、個人データを第三者へ提供する場合、原則として本人の同意が必要です。
改正後は、情報を取得した状況から見て、本人の意思に反せず、権利や利益を害しないことが明らかな場合には、同意が不要になることがあります。
公式資料では、次のような例が示されています。
- ホテル予約サイトから予約先のホテルへ、予約者情報を送る
- 送金元の金融機関から送金先へ、送金に必要な情報を送る
どちらも、本人が申し込んだサービスを実行するために必要な情報提供です。形式的な同意確認を減らし、サービスを円滑に提供できるようにする改正と考えられます。
ただし、事業者が一方的に「本人も分かっているはず」と判断できるわけではありません。具体的な対象範囲は、今後の規則やガイドラインで示されます。
16歳未満の子どもの情報を強く保護する
改正後は、16歳未満の子どもに関する個人情報について、同意取得や通知などの対象を、原則として法定代理人とすることが法律に明記されます。
事業者には、未成年者の年齢や発達の程度に応じて、本人の最善の利益を優先して考慮するという責務も設けられます。
さらに、16歳未満の子どもの個人情報については、利用停止や消去を請求できる条件が緩和されます。
次のようなWebサイトやサービスでは、対応が必要になる可能性があります。
- 子ども向け会員サイト
- 学校、学習塾、習い事の申込フォーム
- 子どもを対象としたアプリ
- 子どもの写真や動画を掲載するサイト
- 子どもの行動履歴を利用するサービス
- 未成年者を対象としたアンケート
年齢確認、保護者の同意、情報の削除方法などを確認しておく必要があります。
顔認証に使う情報の規制を強化する
顔認証などに使われる身体的特徴のデータは、パスワードのように変更できません。一度漏えいすれば、その影響が長期間続く可能性があります。
改正後は、一定の顔特徴データなどを「特定生体個人情報」として扱い、次の規制が設けられます。
- 取り扱っていることを本人に周知する
- 利用目的などを知らせる
- 本人による利用停止・消去請求の条件を緩和する
- オプトアウト方式による第三者提供を禁止する
防犯カメラの映像を保存するだけの場合と、映像から顔の特徴を抽出して本人を識別する場合とでは、情報の使い方が異なります。
顔認証による入退室管理、会員確認、来店者分析などを行う企業は、対象となる情報と周知方法を確認する必要があります。具体的な対象範囲は政令などで定められる予定です。
氏名がなくても規制対象になる情報がある
Webサイトでは、氏名や住所を保存していなくても、Cookie ID、広告ID、端末識別子、メールアドレス、行動履歴などを利用することがあります。
これらの情報は、単独では個人情報に該当しない場合があります。しかし、特定の個人への連絡や情報提供に利用できる情報を、不正に取得したり、不適正な目的で利用したりすれば、本人へ直接的な被害を与える可能性があります。
2026年改正では、このような情報について、不正取得と不適正利用が禁止されます。
「氏名を持っていないから個人情報保護法とは関係がない」とは判断できません。アクセス解析、広告配信、メール営業などを行う場合は、どの情報を取得し、何に利用しているのかを把握する必要があります。
名簿などの第三者提供を厳しく確認する
本人から停止を求められた場合に提供を停止することなどを条件として、事前同意なく個人データを第三者へ提供する仕組みを「オプトアウト制度」といいます。
改正後は、この制度を利用して個人データを提供する事業者に、次の確認が義務付けられます。
- 提供先の氏名または事業者名
- 提供先の住所
- 法人の場合は代表者名
- 提供先における利用目的
名簿が特殊詐欺、悪質な営業、嫌がらせなどに利用されることを防ぐための改正です。提供先が何者なのか、何に使うのかを確認せずに個人データを渡すことは、これまで以上に問題となります。
委託を受ける側にも責任がある
個人データの処理を他社へ委託する場合、委託する側には、委託先を適切に監督する義務があります。
2026年改正では、データ処理などの委託を受ける側についても、委託された業務の遂行に必要な範囲を超えて個人データ等を取り扱わない義務など、委託の実態に合わせた規律が整備されます。
これは、次のような事業者にも関係します。
- Webサイトの制作・保守会社
- クラウドサービス提供会社
- メール配信会社
- 顧客管理システムの提供会社
- データ入力代行会社
- 給与計算代行会社
- AIによるデータ処理会社
Web制作会社が、顧客サイトの問い合わせ情報、会員情報、注文情報などを確認できる状態も、個人データの取扱いに関係します。
契約書だけでなく、管理画面の権限、データの保存場所、再委託、保守終了後の削除方法まで決めておく必要があります。
悪質な違反には課徴金を導入する
今回の改正では、重大な違反によって利益を得た事業者などに対する課徴金制度が導入されます。
対象となるのは、経済的な動機を伴う、大量の個人情報に関する悪質な違反などです。
さらに、個人情報データベースの不正提供については、利益を得る目的だけでなく、本人や他人に損害を与える目的での提供も処罰対象になります。詐欺などによって個人情報を不正に取得する行為についても、新たな罰則が設けられます。
一般的な事務ミスすべてに直ちに課徴金が科されるものではありません。個人情報を違法に利用して得た利益を残さず、経済的な動機を小さくすることが制度の主な目的です。
執筆後に公表された資料から見る、サイバー攻撃の現状
この記事を最初に執筆した2026年8月30日以降も、不正アクセスや情報窃取への警戒が必要な状況が続いています。9月10日に公表された警察庁の上半期資料では、ランサムウェアの被害報告は123件で、2020年下半期の集計開始以降、半期として最多となりました。警視庁も10月16日更新のランサムウェアの解説で、この状況を示しています。
ただし、これは2026年1~6月の被害報告です。執筆後に公表された統計であり、8月末から10月までに不正アクセスが何件増えたかを表す数字ではありません。また、ランサムウェアの被害報告件数を、不正アクセス全体の発生件数と読み替えることもできません。
被害は、システムが止まることだけでは済みません。データを盗んでから暗号化し、復旧の対価に加えて「支払わなければ公開する」と迫る二重恐喝や、暗号化せず情報を盗んで金銭を要求する手口も確認されています。会社が業務を再開できても、流出した人の情報まで取り戻せるとは限らないのです。
個人情報を守るのは、その先の暮らしと選択を守るため
住所や連絡先、購入履歴、病歴などは、組み合わせることで、その人の生活を詳しく示す情報になります。流出すれば、本人に合わせた詐欺や不審な連絡、私生活の暴露、差別的な取扱いにつながるおそれがあります。顔の特徴のように、パスワードを変えるようには取り替えられない情報もあります。
個人情報保護の目的は、会社が罰則を避けることにとどまりません。本人が知らないところで情報を使われ、暮らしや選択を左右されることを防ぐためのものです。必要な情報だけを集め、目的と保存期間を決め、利用できる人を絞る。その積み重ねが、情報を預けられるサービスへの信頼にもつながります。
罰則の強化と課徴金で何が変わり、何が残るのか
不正アクセスなどで情報を盗む行為と、情報を預かる事業者の管理責任は分けて考える必要があります。攻撃を受けたという事実だけで、その事業者に新しい課徴金が自動的に科されるわけではありません。一方、被害企業であっても、安全管理措置や必要な漏えい等報告・本人通知などへの対応は別に確認する必要があります。
| 仕組み | 改正による対応 | 区別しておきたい点 |
|---|---|---|
| 刑事罰 | 業務で扱った個人情報データベース等の悪質な不正提供等について、現行の1年以下の拘禁刑または50万円以下の罰金を、2年以下または100万円以下へ引き上げ。加害目的の提供も対象に加え、一定の不正取得を処罰する規定を新設 | ここに示した法定刑は特定の犯罪類型のもの。すべての漏えいや不正アクセスに一律に適用される刑ではない |
| 課徴金 | 経済的な動機がある大量の個人情報の悪質な取扱いについて、法律上の要件を満たす場合に、得られた財産的利益等に相当する金銭的不利益を課す | 刑事罰の罰金とは異なる行政上の措置。通常の事務ミスや攻撃被害に一律に課す制度ではない |
| 勧告・命令 | 侵害が切迫している場合の緊急命令や、本人への通知・公表などを求める措置を整備 | 違反を止め、被害の拡大を防ぐ役割。本人への損害賠償とは別の仕組み |
罰則の一部は2027年1月17日に先行施行されますが、課徴金を含む主要部分とは施行時期が異なります。上の表は成立した改正内容の説明であり、2026年10月21日時点ですべてが適用されているという意味ではありません。
制度の実効性を考えると、次の課題が残ります。
- 悪用を割に合わなくできるか。法定刑を重くしても、実行者を特定し、証拠を確保して執行できなければ抑止には限界があります。国外の攻撃者への対応には国際的な捜査協力も必要です。
- 被害を受けた人を救済できるか。罰金や課徴金の納付が、そのまま本人への補償になるわけではありません。相談、被害拡大の防止、必要な補償や請求を支える対応を別に考える必要があります。
- 処罰と予防を両立できるか。中小企業や委託先も実行できる対策が必要です。多要素認証、機器・ソフトウェアの更新、最小限のアクセス権限、不要データの削除、切り離したバックアップと復元確認などを、日々の運用に組み込みます。バックアップは業務復旧に役立ちますが、盗まれた情報の公開を防ぐ対策とは別です。
- 適法な利用との境界を明確にできるか。悪質な取扱いへの責任を強める一方、適正な統計利用まで萎縮させない説明が求められます。対象、金額の算定、注意を尽くした場合の扱いなど、事業者が判断できる具体的な基準が重要です。
個人情報保護委員会は、10月14日の資料でも課徴金などの政令・規則の基本的な考え方を検討しています。法律として決まった方向と、今後の細則・運用で具体化される部分を分けて追う必要があります。罰則を強くすることと、漏らしにくくし、被害を受けた人を支えることを、同時に進めるべきだと考えます。
企業は施行日が決まるまで待つべきか
具体的な施行日はまだ決まっておらず、政令、規則、ガイドラインも整備途中です。そのため、細かな運用方法を今の段階で確定することはできません。
ただし、準備まで待つ必要はありません。企業は、次の内容を確認しておくべきです。
- どのような個人情報を保有しているか
- 何の目的で取得しているか
- どこに保存しているか
- 誰がアクセスできるか
- 外部の委託先やクラウドサービスへ送っているか
- 生成AIへ入力している情報に個人情報が含まれていないか
- 16歳未満の情報を取得しているか
- 顔認証や顔分析を利用しているか
- Cookieや広告IDを何に使っているか
- 不要になった情報をいつ削除するか
プライバシーポリシーを掲載するだけでは、個人情報保護法への対応にはなりません。実際のデータの流れ、保存場所、アクセス権限、利用期間、削除方法まで把握する必要があります。
個人情報を守りながら利用する時代へ
個人情報は、集めなければよい、利用しなければよいというものではありません。医療、災害対策、統計、AI開発など、データを利用することで改善できる分野もあります。
一方で、顔認証、行動履歴、広告IDなどを組み合わせれば、本人が知らないところで詳細な分析や働きかけを行うことも可能です。
技術が進歩すれば、個人情報に該当するかどうかだけで安全性を判断することは難しくなります。
2026年改正は、特定の個人との対応関係を排した分析にはデータを利用しやすくし、個人への影響が大きい利用には強い責任を求めるという方向を示しています。
企業は、施行直前になってプライバシーポリシーだけを書き換えるのではなく、今のうちに自社のデータの流れを確認しておく必要があります。
関連リンク
法律の用語解説と利用目的を伝える文書を確認するには、個人情報保護法、プライバシーポリシーを参照してください。
参考資料
- 警察庁「サイバー空間をめぐる脅威の情勢等」(2026年上半期資料・正誤表)
- 警視庁「ランサムウェアの脅威と対策(脅威編)」(2026年10月16日更新)
- 個人情報保護委員会「政令・規則の整備に向けた基本的な考え方③」(2026年10月14日)
※初稿は2026年8月30日。2026年10月21日に公式資料を再確認し、図解、サイバー攻撃の状況、罰則・課徴金と課題の整理を追記しました。主要部分の具体的な施行日や対象範囲は、今後制定される政令、個人情報保護委員会規則、ガイドラインなどをご確認ください。本記事は一般的な情報の整理であり、個別の法的判断を示すものではありません。