問い合わせフォームの自動返信は、送信者に受付完了を知らせる便利な機能です。
しかし、入力されたメールアドレスへ無条件に自動返信する仕組みは、第三者への迷惑メール送信に悪用されることがあります。
悪意のある人物が、本人とは関係のない第三者のメールアドレスを返信先として入力し、問い合わせ本文に嫌がらせ、宣伝、誘導文、URLなどを記入して送信する手口です。フォームがその内容を自動返信メールへ含める設定になっていると、サイトのメールサーバーから第三者へ、その内容が配送されてしまいます。
サイト運営者に迷惑メールを送る一般的な「フォームスパム」とは異なり、これは問い合わせフォームの自動返信機能を、第三者へのメール配送手段として利用する行為です。
どのように悪用されるのか
通常の利用では、利用者が自分のメールアドレスを入力し、自動返信を受け取ります。
悪用時には、次のような流れになります。
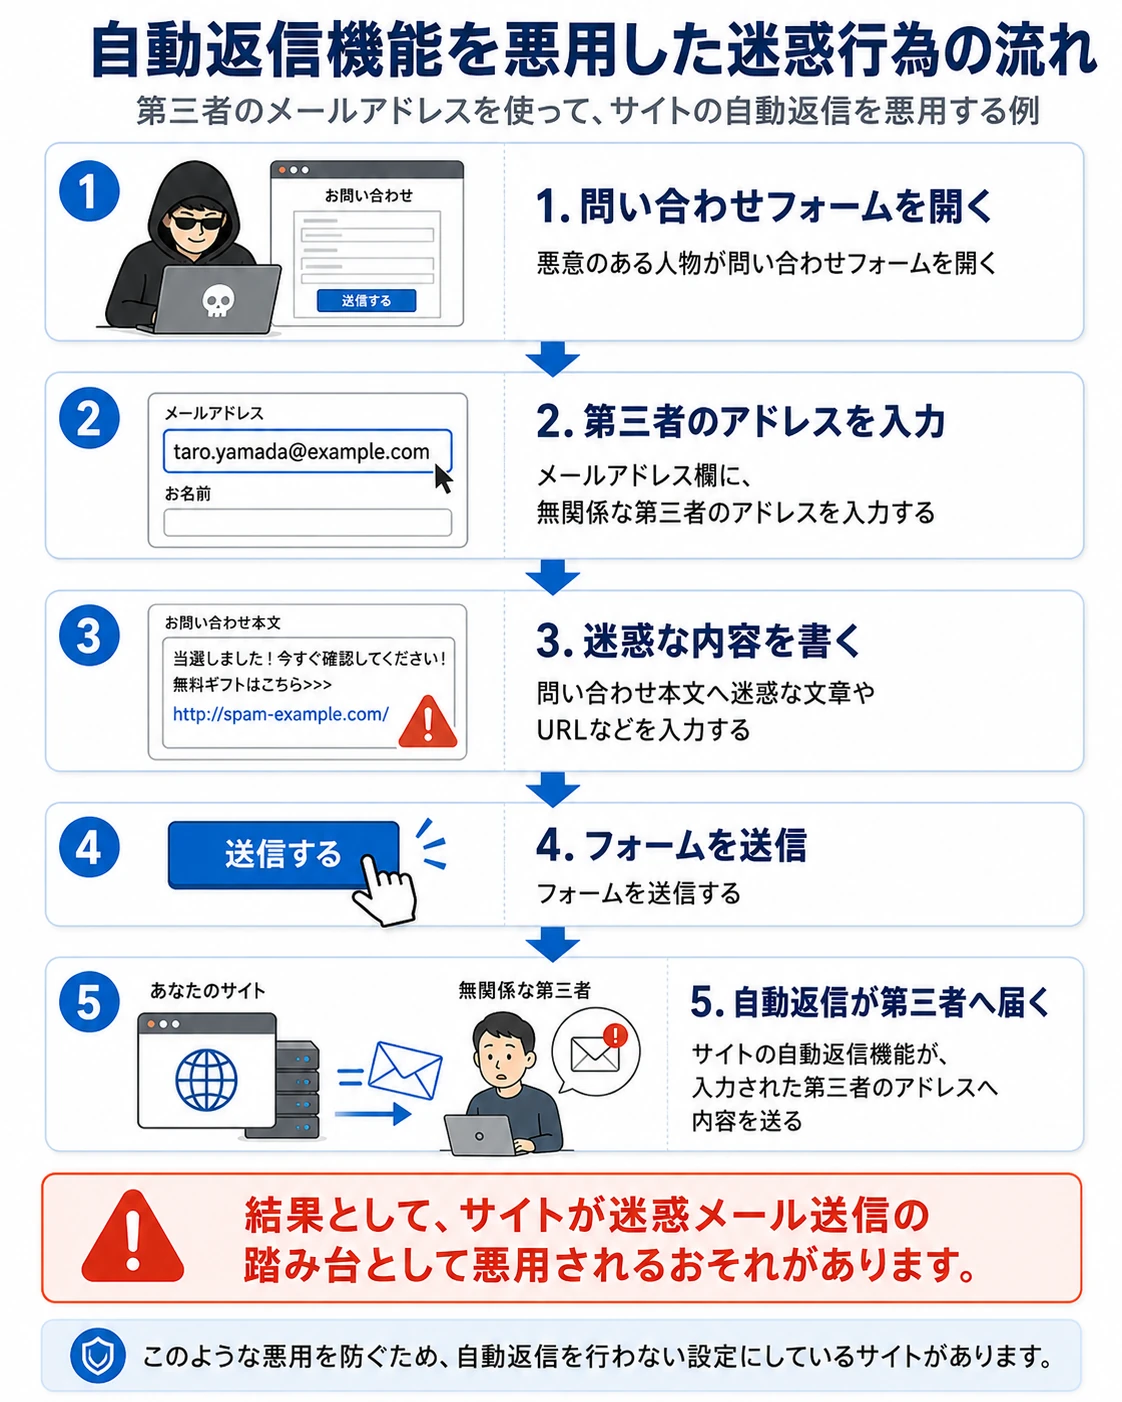
- 悪意のある人物が問い合わせフォームを開く
- メールアドレス欄に、無関係な第三者のアドレスを入力する
- 問い合わせ本文へ迷惑な文章やURLなどを入力する
- フォームを送信する
- サイトの自動返信機能が、入力された第三者のアドレスへ内容を送る
第三者から見ると、届いたメールの送信元は悪意のある人物ではなく、フォームを設置している会社やサイトのドメインです。
つまり、運営者が意図していなくても、自社のメールフォームとメールサーバーが迷惑メール送信の経路として使われる可能性があります。
危険なのは、運営者が気づきにくいこと
この手口の厄介な点は、サイト運営者が被害に気づきにくいことです。
問い合わせ自体は通常どおり管理者へ届き、自動返信もシステム上は正常に送信されます。エラーが発生しなければ、運営者には「フォームが正常に動いた」ように見えます。
その一方で、第三者には自社ドメインから迷惑な内容が届いています。大量または継続的に悪用されれば、次の問題につながる可能性があります。
- 受信者から苦情や問い合わせを受ける
- 会社やサイトが迷惑メールを送ったと誤解される
- 企業やサイトの信用を損なう
- 送信ドメインやメールサーバーの評価が低下する
- 正常な業務メールまで迷惑メールと判定されやすくなる
- フォームやメールサーバーへ余計な負荷がかかる
- 問い合わせ記録に迷惑な内容や第三者のアドレスが蓄積される
一度の悪用だけで直ちに送信停止やブラックリスト登録になるとは限りません。しかし、件数、送信内容、受信者からの迷惑メール報告などが重なれば、通常のメール配送へ影響するおそれがあります。
「送ったのは自分ではない」だけでは済まない
実際にフォームへ入力したのは第三者であっても、メールを配送したサーバーはサイト運営者側です。
そのため受信者には、誰がフォームを操作したのか分かりません。メールの差出人や送信経路だけを見れば、サイト運営者が送ったメールに見える場合があります。
これは、サイト運営者が悪意の迷惑メール発信者になったという意味ではありません。しかし外部からは、迷惑メールの送信に利用できる仕組みを提供している状態と受け取られる可能性があります。
運営者に悪意がなくても、信用やメール到達率への影響は現実に起こり得ます。だからこそ「自分たちは送っていない」ではなく、自社の仕組みが何を送信できるかを確認する必要があります。
自動返信を行わないのも有効な対策
当方のメールフォームでは、次の案内を表示し、自動返信を行わない運用にしました。
第三者のメールアドレスを返信先として入力し、お問い合わせ内容を送り付ける迷惑行為への悪用を防ぐため、自動返信は行っていません。
自動返信を停止すれば、フォームへ第三者のメールアドレスが入力されても、そのアドレスへサイト側からメールは送信されません。少なくとも、自動返信を使った第三者への送り付けは防げます。
利用者にとっては受付メールが届かないため、フォーム画面に「送信が完了しました」と明確に表示し、必要に応じて返信までの目安を案内しておくことが大切です。
自動返信を残す場合に検討したい対策
業務上、自動返信が必要な場合は、単独の対策に頼らず、複数を組み合わせます。
- CAPTCHAやボット対策を導入する
- 同一IPアドレスや同一環境からの連続送信を制限する
- 一定時間内の送信回数に上限を設ける
- 本文の文字数、URL数、使用文字などを検査する
- 自動返信へ問い合わせ本文をそのまま転載しない
- 自動返信の件名や本文を固定し、外部入力を極力含めない
- 送信ログを保存し、短時間の大量送信や不自然な宛先を監視する
- メール送信数の急増を通知する
- 必要性が低い場合は自動返信自体を停止する
特に重要なのは、問い合わせ本文を自動返信へそのまま含めないことです。固定文だけの受付通知にすれば、悪意のある文章やURLを第三者へ運ぶ危険を小さくできます。ただし、望まないメール自体を送り付ける行為は残るため、送信回数制限やボット対策も必要です。
便利な機能ほど「悪用された場合」を考える
自動返信は、正しく利用される限り便利な機能です。しかし、フォームへ入力されたメールアドレスが本人のものとは限りません。
「入力された宛先へ自動で送る」という仕組みは、見方を変えれば、第三者が送信先を指定できる仕組みでもあります。
問い合わせフォームを設置するときは、利用者の便利さだけでなく、次の点も確認する必要があります。
- 誰が送信先を決められるのか
- 自動返信へ何が転載されるのか
- 短時間に何通送れるのか
- 悪用をどのように発見し、止めるのか
問い合わせフォームは会社への入口であると同時に、外部から操作できる機能です。
自動返信を行わないという判断は、単に機能を減らすことではありません。第三者への迷惑行為と、自社が気づかないうちにその発信経路になる危険を避けるための、現実的な安全対策です。
関連リンク
Webサイトやメールを含む情報の安全管理については、情報セキュリティの用語解説もご覧ください。
送信元ドメインと連続送信対策のIPアドレスを理解するには、ドメイン、IPアドレスを参照してください。