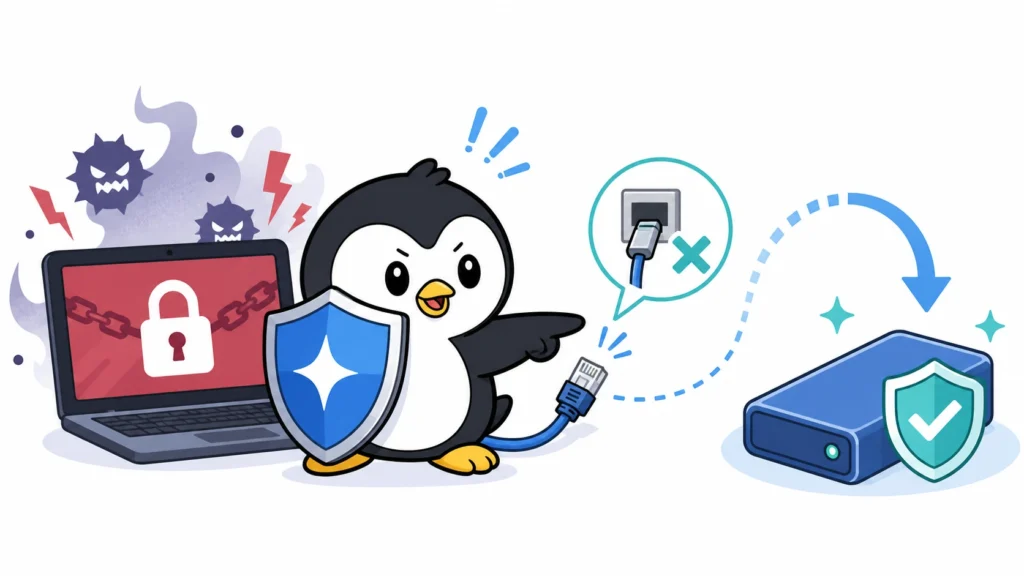
この用語の意味
ランサムウェアは、PCやサーバー、NASに保存されたファイルを暗号化して使えなくしたり、盗んだデータを公開すると脅したりして、金銭を要求する不正なプログラムです。「Ransom(身代金)」と「Software」を組み合わせた言葉です。
感染すると、1台だけで終わらず、同じネットワークでつながった共有フォルダ、サーバー、バックアップまで使えなくなることがあります。
何が起きるか
ファイル名や拡張子が変わる、共有フォルダが開けない、身に覚えのない金銭要求画面が出る、複数のPCが同時に遅くなるといった現象が起きます。攻撃者が先に社内へ侵入し、アカウントの権限を悪用してから、多数の端末やファイルを暗号化する場合もあります。
暗号化だけでなく、データを持ち出したうえで公開を脅す手口もあります。身代金を支払えば必ず復旧できる、情報が削除されるとは限りません。支払いの判断は、経営者、法務、保険、警察や専門家への相談を含めて行う必要があります。
感染を防ぎ、被害を広げないためにできること
- PC、サーバー、ルーター、VPN機器、業務ソフトを更新する。
- メールの添付ファイルやリンク、偽のログイン画面に注意し、請求先変更などは別の連絡手段で確認する。
- 共有の管理者アカウントを使わず、利用者ごとに権限を分け、多要素認証を設定する。
- LANを分け、社員PC、サーバー・NAS、カメラ・IoT、来客用Wi-Fiを必要に応じて分離する。
- 業務データとは別の認証情報・保管先で、復元可能なバックアップを持つ。
感染が疑われたときの初動
- 疑いのあるPCやサーバーをネットワークから隔離します。LANケーブルを抜き、Wi-Fiを切ります。
- NAS、外付けディスク、バックアップ先へ被害が広がらないよう、接続状態を確認します。
- 表示画面、発生時刻、端末名、利用者、警告文を記録します。
- 社内の責任者、保守会社、セキュリティ支援先へ連絡し、復旧・調査・外部連絡の判断を一本化します。
感染が疑われる端末に、復旧用の外付けディスクをすぐ接続してはいけません。原因や影響範囲が分からないまま復旧を急ぐと、バックアップまで失う可能性があります。
特に重要な情報を扱う場合
未公表の経営資料、認証情報の原本、外部へ出てはならない顧客情報などは、インターネットや社内LANに接続しない専用PCで扱う運用も検討します。Wi-Fi、Bluetooth、クラウド同期、リモート接続も使わない前提です。
ただし、ネットワークにつながないPCにも、USBメモリの持込み、物理的な盗難、故障、印刷物の持出しというリスクがあります。利用者、保管場所、持込み可能な媒体、バックアップと復元の方法を決めます。
小さく試す運用例
重要な共有フォルダを一つ選び、誰がアクセスできるかを確認します。次に、通常の業務アカウントでは削除できない場所へバックアップを取り、別の端末で復元してファイルを開けるか試します。隔離、連絡、記録の担当者と連絡先も一覧にします。
人が確認すること・注意点
ウイルス対策ソフト、ファイアウォール、VPN、バックアップのどれか一つだけでは防げません。自社に必要な通信を残しながら、更新、権限管理、ネットワーク分離、復元試験を続けます。個人情報や取引先情報が含まれる場合は、情報セキュリティの担当者と、契約・法令上の連絡や報告が必要かも確認してください。
関連する事例・ガイド
Webサイトもセキュリティを考えなければならない理由:Webサイトを入口にした不正侵入やランサムウェア被害を防ぐ運用を説明しています。
- 不正侵入で業務を止めないためのネットワーク運用:侵入口を減らし、侵入後の横展開と停止時間を抑える運用を確認できます。
- 情報漏洩のリスクと回避方法:誤送信・誤公開・権限設定を含む情報の取扱いを確認できます。
情報の確認先
- IPA「ランサムウェア対策特設ページ」:ランサムウェアの概要、感染防止、被害時の情報を確認できます。
- IPA「中小企業の情報セキュリティ対策ガイドライン」:小規模事業者を含む中小企業が段階的に進める対策を確認できます。
- IPA「セキュリティインシデント対応机上演習教材」:ランサムウェア感染を想定した初動対応の演習教材を確認できます。