ChatGPTには、さまざまなプラグインやスキルを追加できるようになっています。
文章作成、動画の文字起こし、データ分析、メールやクラウドストレージとの連携など、できることは急速に広がっています。
便利な機能を見つけると、「ChatGPTの中に表示されているのだから、安全なのだろう」と思ってしまうかもしれません。
しかし、ここには注意が必要です。
プラグインの中には、単なる作業手順を追加する「スキル」だけでなく、外部サービスへ接続して情報を読み取ったり、操作を実行したりする「アプリ」や「コネクタ」を含むものがあります。
つまり、プラグインを追加するということは、場合によっては第三者のサービスに自分の情報への入口を与えることでもあります。
便利さだけで選ぶのではなく、「このプラグインに何を任せることになるのか」を確認してから利用することが重要です。
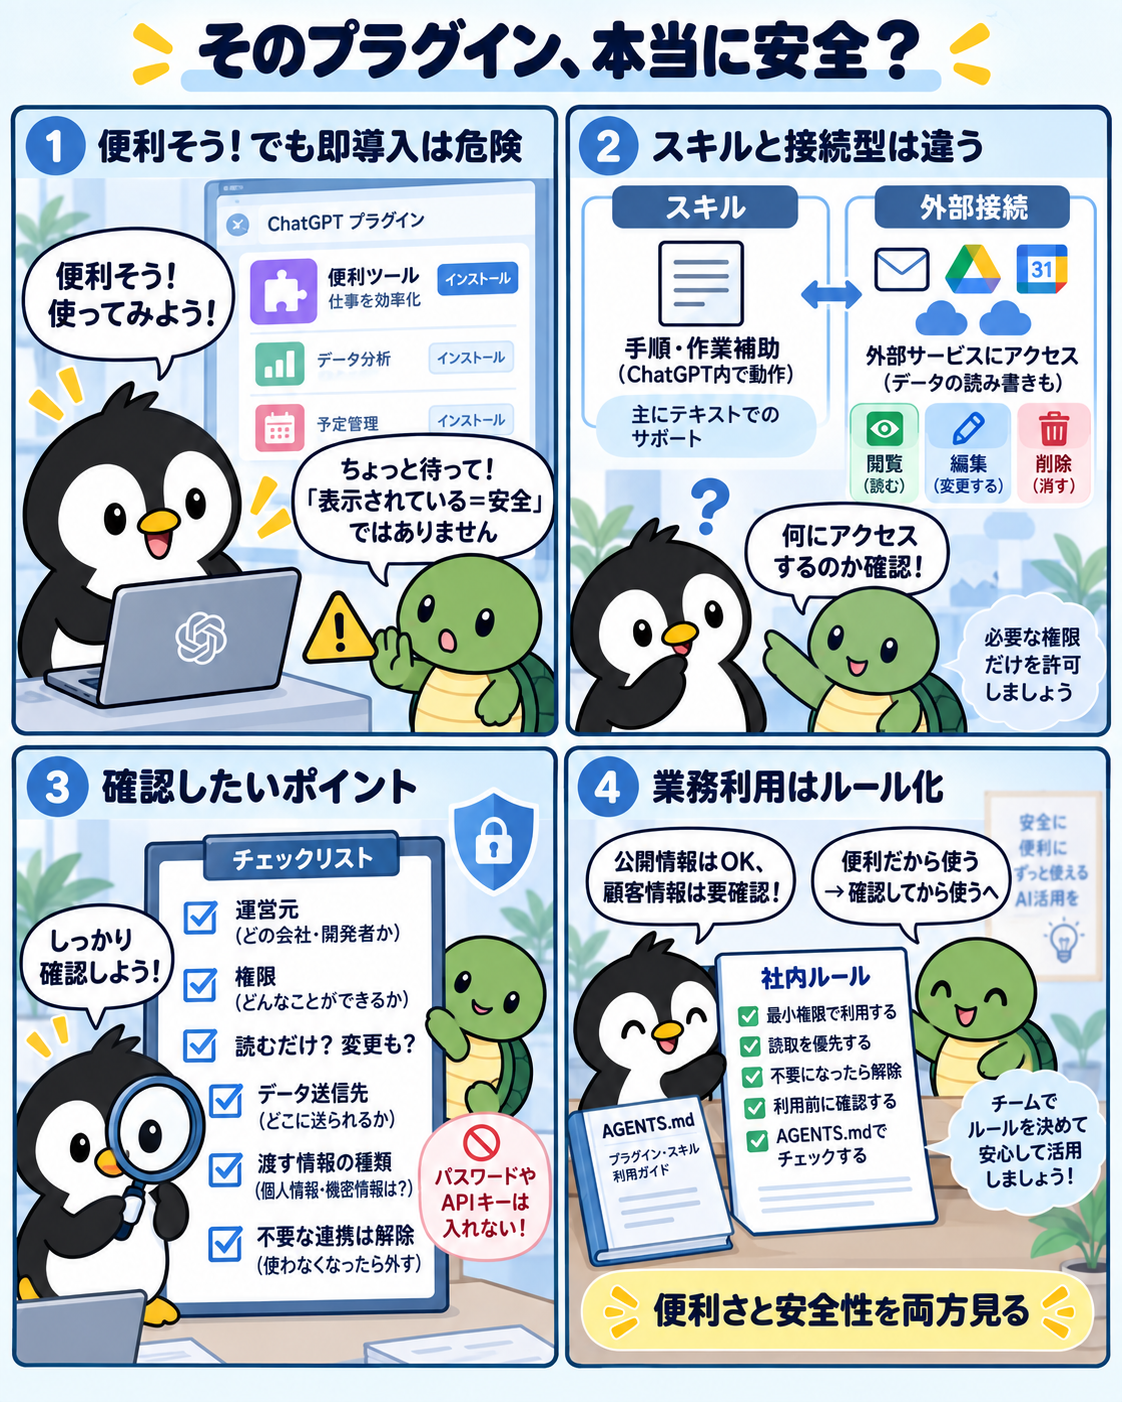
「スキル」と「外部サービスへの接続」は同じではない
現在のChatGPTでは、プラグインにスキルや、外部サービスへ接続するアプリ・コネクタなどが含まれる場合があります。
スキルは主に、ChatGPTへ作業方法や手順を与えるものです。
一方、外部アプリやコネクタが含まれている場合は、Google Drive、メール、CRM、クラウドサービスなど、ChatGPTの外部にあるシステムへ接続することがあります。
この違いは非常に重要です。
例えば、「文章をこの形式に整えるスキル」と、「Google Driveのファイルを検索して読み込むアプリ」では、セキュリティ上の意味が大きく異なります。
外部サービスへ接続する場合には、次の点まで確認する必要があります。
- どの情報を読み取れるのか
- 書き込みや削除ができるのか
- どこへデータが送られるのか
- どの事業者がデータを扱うのか
ChatGPTに掲載されているからといって、何も確認しなくてよいわけではない
ChatGPTとCodexが対応環境で利用する公開プラグインディレクトリには、さまざまなプラグインが掲載されています。
また、公開カタログを確認するための情報には、「OpenAI Verified」という項目が含まれる場合があります。これは安全性を判断する材料の一つです。
しかし、「Plugin Directoryにある=すべての利用方法において安全が保証されている」と考えるのは適切ではありません。
OpenAIの公式資料でも、組織で導入するときは、プラグインの所有者、コネクタのスコープ、接続先サービスの権限、データへのアクセス、外部への影響、復旧手順などを確認するよう案内しています。接続先サービスのデータ保持やデータレジデンシーなどのポリシーも適用されるため、最終的には利用する側でも内容を確認する必要があります。
安全かどうかを判断する7つのポイント
プラグインを導入する前に、最低限、次の項目を確認しておきたいところです。
1.誰が運営しているのか
まず確認したいのは、提供者です。
- 運営会社名
- 所在地
- 公式Webサイト
- 問い合わせ先
- 利用規約
- プライバシーポリシー
などが明確になっているでしょうか。
開発者の国籍だけで安全性を判断することはできません。
重要なのは、「誰がサービスを運営し、問題が起きたとき誰が責任を負うのか」が確認できることです。
運営主体がよく分からないサービスへ、業務情報を渡すことは避けた方がよいでしょう。
2.何の権限を要求しているのか
外部アプリへ接続するときには、アクセス権限を確認します。
例えば動画を文字起こしするだけのサービスであれば、本来必要なのは動画に関する情報でしょう。
それにもかかわらず、次のような権限を要求するのであれば、「なぜこの権限が必要なのか」を確認する必要があります。
- メール全体
- Google Drive全体
- 連絡先
- カレンダー
- ファイルの削除権限
必要以上の権限を要求するサービスには注意が必要です。
3.「読むだけ」なのか、「変更できる」のか
同じサービスへの接続でも、読み取りだけなのか、作成・更新・削除まで可能なのかでは、事故が起きた場合の影響が大きく違います。
例えばGoogle Driveについて考えてみても、「ファイルを検索する」ことと、「ファイルを書き換える・削除する」ことではリスクが異なります。
業務で導入する場合、最初は可能な限り読み取り専用で利用し、本当に必要になったときだけ書き込み権限を追加する方が安全です。
OpenAIも、組織でアプリやコネクタを導入するときには、初期導入では読み取りアクションから始めるよう案内しています。
4.送信したデータはどこへ行くのか
プラグインから外部サービスへ情報が送信される場合、次の点を確認します。
- どの国で処理されるのか
- どこに保存されるのか
- 保存期間はどのくらいか
- バックアップにも残るのか
- 第三者へ提供されるのか
- AIの学習データとして使われるのか
- 削除を依頼できるのか
特に、「データを販売しません」という説明だけでは十分ではありません。
販売しなくても、サービス提供のために別の事業者へ処理を委託している場合があります。どこまでデータが流れる可能性があるのかを見る必要があります。
5.その情報を本当に渡してよいのか
プラグイン自体の安全性だけでなく、入力する情報の重要度も考えなければなりません。
例えば、公開されているWebページ、公開YouTube動画、一般公開されている資料であれば、情報漏えいによる影響は比較的小さいでしょう。
一方、次のような情報は扱いを慎重にする必要があります。
- 顧客情報
- メールアドレス
- 契約書
- 見積書
- 社内資料
- 人事情報
- 医療情報
- 未公開の開発情報
そして、パスワード、APIキー、秘密鍵、認証情報などは、原則として外部AIサービスへ入力すべきではありません。
同じプラグインでも、「公開情報だけに使う」のと、「顧客情報を処理させる」のでは、リスクがまったく違います。
6.不要になった接続を残していないか
一度接続したサービスは、そのまま忘れてしまいがちです。
しかし、「今は使っていないのに、アクセス権限だけ残っている」という状態は好ましくありません。
定期的に、次の項目を確認し、利用しなくなったものは解除することが大切です。
- 使用しているプラグイン
- 接続している外部サービス
- 付与している権限
- 不要になった連携
セキュリティでは、「使わない権限を持たせない」ことも重要な対策です。
7.提供元の信頼性だけで判断しない
有名企業のサービスだから絶対に安全、無名の開発者だから危険、という単純な判断もできません。
大手サービスであっても、必要以上の権限を与えれば事故の影響は大きくなります。
逆に、小規模な開発者であっても、必要最小限の権限しか要求せず、データ管理について明確に説明しているサービスもあります。
見るべきなのは、知名度だけではなく、実際の権限とデータの扱いです。
プラグインは「便利な追加機能」であると同時に「新しい接続先」
セキュリティを考えるときに、私が特に重要だと思うのがこの考え方です。
プラグインを一つ追加することは、新しい機能を追加すると同時に、新しい接続先を一つ増やす可能性がある。
会社のパソコンに新しいソフトを自由にインストールしないようにしている企業でも、AIのプラグインについては気軽に追加してしまうことがあります。
しかし外部サービスへ接続するプラグインであれば、本来は、クラウドサービス、SaaS、ブラウザ拡張、業務アプリなどを導入するときと同じように考える必要があります。
「AIだから特別」なのではありません。
むしろAIはさまざまなデータをまとめて扱えるため、従来以上に接続先と権限の確認が重要になる可能性があります。
業務で使うなら簡単なルールを決めておく
すべてのプラグインについて専門家によるセキュリティ監査を行うのは、中小企業では現実的ではありません。
そこで、最低限の社内ルールを決めておく方法があります。
- 公開情報だけを扱うプラグインは利用可能
- 顧客情報を扱う場合は事前確認
- メールやクラウドストレージへの接続は管理者確認
- 書き込み・削除権限は原則許可しない
- 運営会社やプライバシーポリシーが確認できないサービスは利用しない
- 不要になったプラグインは解除する
- パスワードやAPIキーは入力しない
難しいセキュリティ規程を作るより、「何なら使ってよくて、何を使ってはいけないのか」を明確にするだけでも、事故の可能性を減らせます。
「便利だから使う」から、「確認してから使う」へ
AIの進化によって、便利なプラグインやスキルはこれからさらに増えていくでしょう。
すべてを怖がって使わないという考え方では、AIのメリットを十分に活用できません。
一方で、「ChatGPTに表示されているから大丈夫だろう」という考えだけで利用するのも危険です。
大切なのは、便利さと安全性の両方を見ることです。
誰が提供しているのか。何にアクセスするのか。どこへ情報が送られるのか。どの情報まで渡してよいのか。そして、本当にその権限が必要なのか。
数分確認するだけで判断できることも少なくありません。
AGENTS.mdでプラグインの安全確認を標準化する
Codexを使っている場合は、プラグインやスキルを導入する前の確認手順を、AGENTS.mdに記載する方法があります。
OpenAIの公式資料では、AGENTS.mdは作業開始前に適用される継続的なプロジェクトガイダンスと説明されています。そこで、プラグイン、スキル、外部アプリの導入・接続・認証・更新を検討するときに、専用のセキュリティポリシーを必ず確認するよう指定します。
確認項目をすべてAGENTS.mdへ書くこともできますが、内容が長くなると管理しにくくなります。AGENTS.mdには「いつ、どのファイルを確認するか」を記載し、詳しい評価基準はPLUGIN_SKILL_SECURITY_POLICY.mdに分けると更新しやすくなります。
AGENTS.mdとPLUGIN_SKILL_SECURITY_POLICY.mdを、適用したいプロジェクトのルートなど、Codexが確認できる場所に置きます。AGENTS.mdに、導入・接続・認証・更新の前にポリシーを全文確認するルールを記載します。- ポリシーには、提供元、権限、データ管理、業務情報への影響、評価結果として提示する内容を定めます。
- 実際に導入するときは、A・B・Cの評価だけで判断せず、未確認事項、利用するアカウント、接続先の権限、扱うデータを人が確認します。
AGENTS.mdはCodexの判断手順を整えるためのもので、プラグイン自体の安全性を保証したり、接続先サービスの権限を技術的に制限したりするものではありません。ChatGPTやCodex以外から行うインストール、既に許可した外部サービスの権限、提供者側のデータ管理には、別の確認が必要です。
設定例1:AGENTS.md
プラグインなどを検討するときに、別ファイルのセキュリティポリシーを先に確認させる例です。
# 共通作業ルール

## 1.適用と優先順位

* 原則として日本語で、結論を先に簡潔かつ具体的に回答する。ユーザーが言語を指定した場合はその指定に従い、成果物の言語は依頼内容と既存プロジェクトに合わせる。
* このファイルには、全プロジェクトに共通する原則だけを置く。
* 技術仕様、正本、公開手順、検証基準は、読み込まれたプロジェクト指示全体に従う。`AGENTS.md` 系ファイル同士で指示が競合する場合は、現在の作業ディレクトリに近い `AGENTS.override.md` または `AGENTS.md` の指示を優先する。システム、開発者、ユーザーなど、より上位の指示がある場合はその指示に従う。

## 2.判断と確認

* 依頼を「読み取り・調査」「変更・作成」、またはその組み合わせとして整理する。
* リポジトリ、既存ファイル、設定、実行結果から確認できることは自分で調べる。
* 調査後も残る重要な不明点、指示の競合、または結果・安全・公開状態・外部送信・復元可能性を大きく変える選択だけ、実行前に確認する。それ以外は、安全で可逆的な前提を置いて進め、判断に影響する場合だけ前提を報告する。

## 3.安全

* 秘密情報や個人情報は必要な範囲だけ取り扱い、回答、ログ、差分、成果物へ不要に表示または複製しない。表示が必要な場合はマスクし、新しい秘密情報をバージョン管理対象のファイルへ平文で保存しない。
* 公開、外部送信、本番反映、ユーザーまたはプロジェクトの資産・本番データの削除、その他の復元困難な変更は、依頼に対象と実行意図が明示されている場合だけ行う。作業中に自分が作成した一時ファイルや、安全に再生成できる作業用生成物の削除は除く。
* プラグイン、スキル、または外部アプリの導入、接続、認証、更新を検討する場合は、実行前に `PLUGIN_SKILL_SECURITY_POLICY.md` を全文読み、同ファイルの確認、評価、提示、警告の手順を必ず適用する。

## 4.調査と効率

* 調査は、必要最小限のファイルと実行経路から開始する。対象が広い、仕様が不明、設計判断が必要、高リスク、または証拠が不足していると判明した場合だけ、段階的に範囲を広げる。
* 無関係な範囲を広く読まず、独立した読み取り、検索、検証は安全な範囲でまとめて実行する。
* 最新性が結果を左右する情報は、可能な限り公式ドキュメント、公式リポジトリ、仕様書などの一次情報で確認する。
* 事実、推測、未確認事項を区別する。明示的なラベルは、判断や結論に影響する場合だけ使用する。
* モデルやサブエージェントの選択は、ユーザー、プロジェクト指示、またはスキルが明示した条件に従う。サブエージェントは、ユーザー、プロジェクト指示、またはスキルが明示的に求めた場合だけ使用する。並列書き込みは、対象が分離され競合しない場合に限る。この共通ファイルから一律の委譲や特定モデルの使用は要求しない。

## 5.実行

* 調査・レビュー依頼では、明示的に求められない限りファイルや設定を変更しない。
* 作成・修正依頼では、必要に応じて計画を立てるが、計画だけで止めず、成果物の作成と必要な検証まで進める。
* 既存の関数、部品、スタイル、設定、命名規則、プロジェクト提供ツールを優先して再利用する。
* 最小限の正しい変更を行い、無関係な整形、改名、移動、依存追加、リファクタリング、「ついで」の修正を行わない。ユーザーや他の作業者による変更も、明示的な依頼なしに戻さない。
* 回復可能な失敗では原因を確認し、安全な代替手段を試す。最初の失敗だけで中断せず、同じ原因による失敗を漫然と繰り返さない。原因が依頼範囲外にある場合は、無関係な修正を行わず報告する。

## 6.検証

* 検証は変更のリスクと影響に比例させ、適用可能な静的検証(構文・型・lintなど)、テスト、対象機能、関連機能、最終差分の順を基本として行う。
* 最終差分では、依頼外の変更、意図しないファイル変更、秘密情報、不要な生成物が含まれていないことを確認する。
* ローカル確認、外部API確認、本番確認、公開表示確認、端末での見た目確認を区別する。実施していない検証を実施済みと報告せず、実行できなかった検証は理由と影響を示す。

## 7.完了報告

* 結論の後に、実施内容、変更ファイル、確認結果、未確認事項、必要な次の操作または注意事項を簡潔に示す。該当しない項目と不要な作業ログは省略する。
設定例2:PLUGIN_SKILL_SECURITY_POLICY.md
提供元、権限、データ管理、業務情報への影響を確認し、A・B・Cで評価する例です。
# プラグイン・スキル導入時のセキュリティ確認

ChatGPT/Codexでプラグイン、スキル、外部アプリを導入、接続、または更新する前に、必ず以下を確認すること。

## 必須確認項目

### 1.提供元

* 法人名または開発者名
* 公式サイト
* 所在地
* 問い合わせ先
* 利用規約
* プライバシーポリシー

### 2.権限

* 読み取り対象
* 書き込み・変更・削除権限
* Gmail、Google Drive、Calendar等へのアクセス範囲
* 必要以上の権限を要求していないか

### 3.データ管理

* データ保存期間
* 保存・処理される国
* 第三者提供
* AI学習への利用
* 削除方法
* 再委託先

### 4.OpenAI側の情報

* OpenAI Verifiedか
* Plugin Directory掲載情報
* 含まれるアプリ
* 接続要件

### 5.業務情報への影響

以下を扱う場合は、原則として利用しない、または事前にユーザーへ確認する。

* 顧客情報
* 個人情報
* 契約書
* 見積書
* 社内機密
* 医療情報
* 認証情報
* APIキー
* パスワード

## 評価基準

### A:利用推奨

* 提供元が明確
* プライバシー情報が十分
* 必要最小限の権限
* データ利用目的が明確
* 業務利用上の重大な懸念なし

### B:条件付き利用

* 基本情報は確認できる
* 一部不明点がある
* 公開情報のみで使用するなら許容可能

### C:利用非推奨

* 提供元が不明確
* プライバシーポリシーが不十分
* 過剰な権限要求
* データ保存・利用先が不明
* 顧客情報・機密情報にアクセスする可能性がある

## 動作ルール

プラグイン、スキル、または外部アプリの導入、接続、更新を検討するときは、インストール、接続、認証、または更新を行う前に、上記基準で評価し、以下をユーザーに提示する。

* 評価:A / B / C
* 主なリスク
* 要求権限
* データ取扱い上の注意
* 推奨利用範囲
* 信頼度

C評価の場合は、原則として導入を推奨しない。不明点がある場合は「未確認」と明示する。

ユーザーが明示的に「インストールして」と指示した場合でも、安全性評価を省略しない。C評価または重大な未確認事項がある場合は、インストール、接続、認証、または更新の前に警告する。

調査では、提供元およびOpenAIの公式情報を優先する。確認できない事項を推測で補わず、「未確認」として評価へ反映する。
最後に――使用するかどうかを決めるのは自分
プラグインの提供者には、もちろんサービスを安全に提供する責任があります。
プラットフォームを提供する側にも、安全性を高める仕組みが求められます。
しかし、それとは別に、「このサービスに、この情報を渡してよいか」を判断するのは利用者です。
便利なサービスだからといって、すべての情報を預けてよいとは限りません。
AIを安全に活用するために必要なのは、難しい専門知識だけではありません。
「このプラグイン、本当にこの権限が必要なのだろうか?」と、一度確認する習慣です。
AIを使わないことが安全対策なのではありません。
安全性を確認したうえで、使うものと使わないものを自分で判断する。
これからAIを業務で活用していくうえで、その姿勢がますます重要になっていくのではないでしょうか。
関連リンク
外部サービスの利用目的・保存条件を確認するには、プライバシーポリシー、ゼロデータ保持(Zero Data Retention)を参照してください。